Zdarzają się w programach podatności, zupełnie nieprzewidziane przez ich projektantów.
Sygnalizujemy tutaj temat braku ograniczenia uprawnień użytkowników do podglądu określonego obszaru działania firmy, do którego nie powinni, w wielu przypadkach, mieć dostępu.
Poruszamy raczej znaną lukę - użytkownicy magazynu o zwykłym statusie User mają podgląd do zamówień zakupu i sprzedaży powiązanych z pobraniami (przyjęciami i wydaniami). Ale tym razem, w przypadku włączenia modułu Website mają oni jeszcze bardziej uproszczony dostęp do wszystkich zamówień zakupu i do związanych z nimi faktur. Nawet takich, z którymi w swej pracy nie mają do czynienia.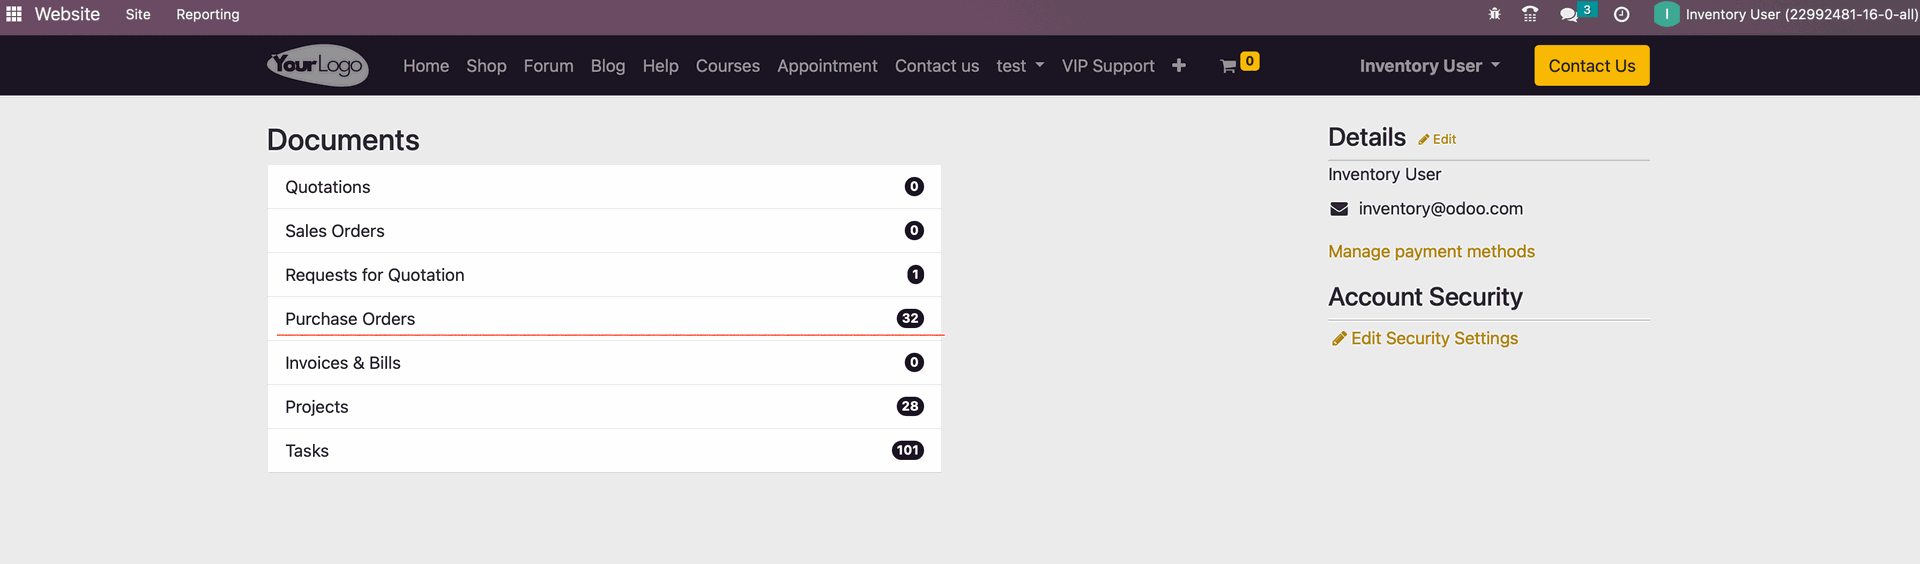
Powyższe wynika z przyjętych reguł zabezpieczeń do modeli (purchase.order, purchase.order.line, sale.order, sale.order.line):
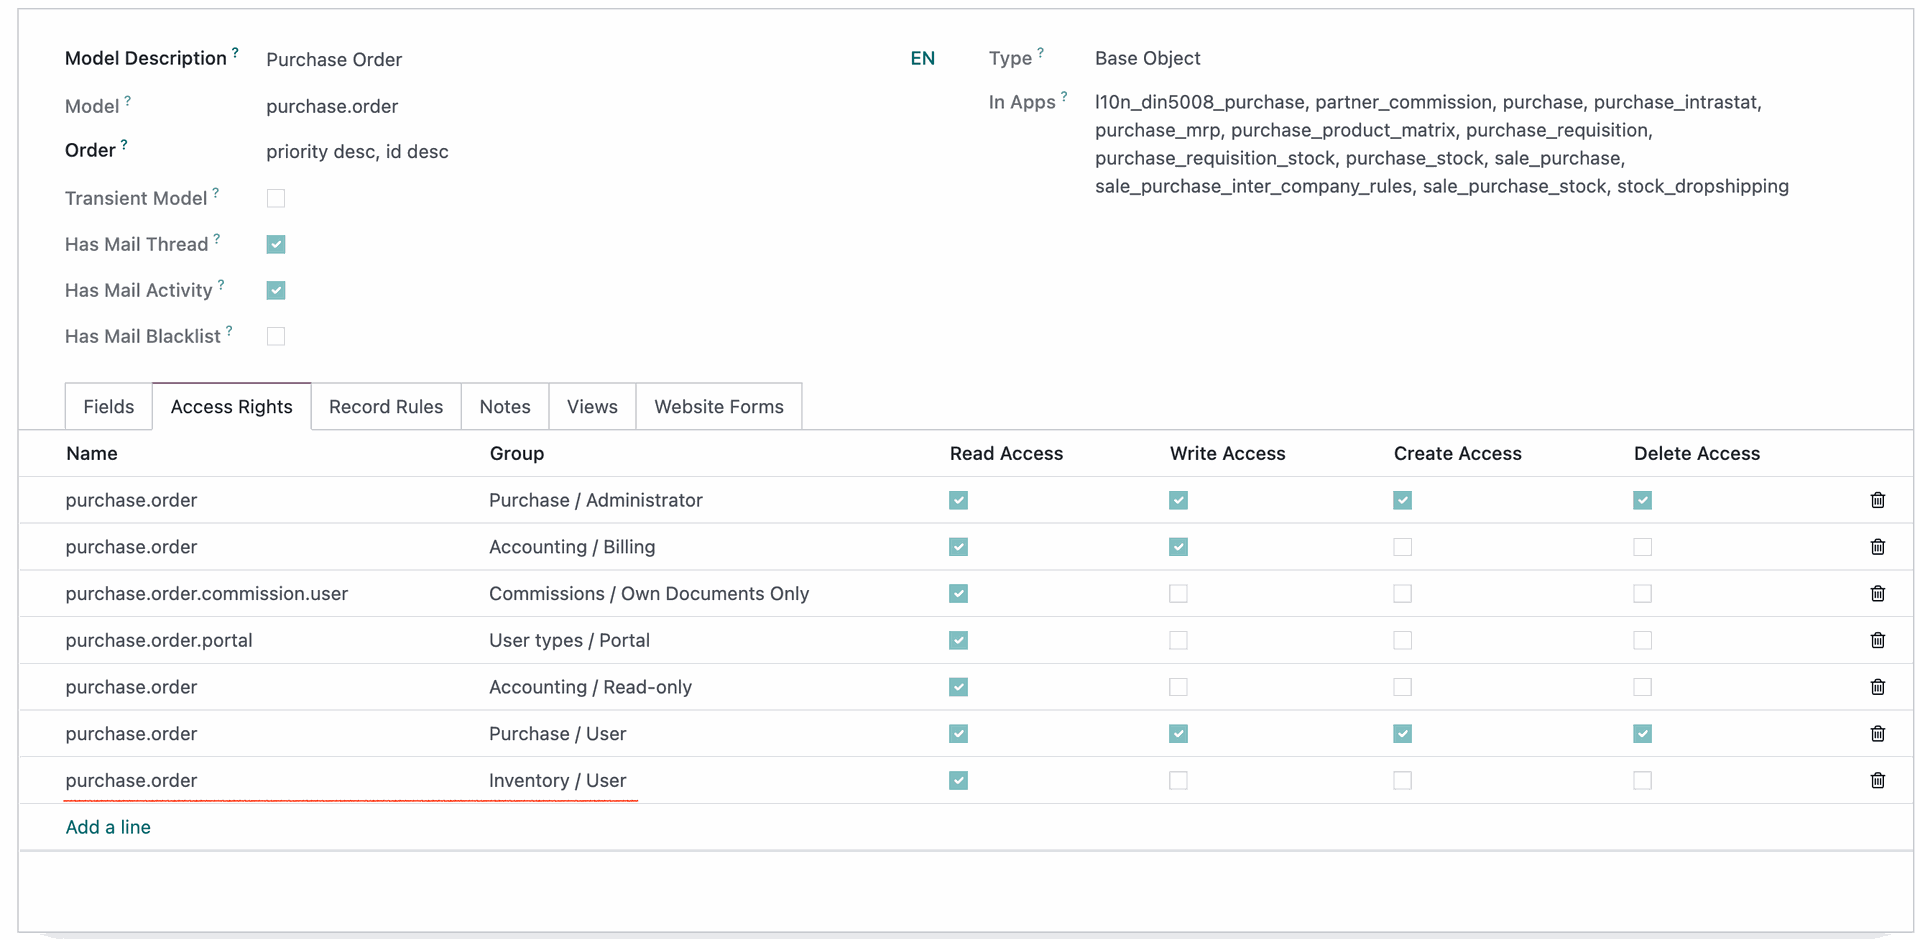
potrzebnych do np. oznaczania na liniach zamówień ilości odebranych i dostarczonych - ale przecież takie oznaczenia można by robić poprzez użycie w kodzie „sudo()”.
Oczywiście w/w temat zgłaszaliśmy wielokrotnie do serwisu Odoo, prosząc o poprawkę, która ograniczy ten dostęp, gdyż luka powoduje ryzyko biznesowe utraty poufnych informacji. Powołaliśmy się na przepisy SOX Security, łamanie firmowych umów o poufności, czy elementarne nawet zasady ochrony danych. Niestety na próżno. Wersja 16 ma też tę podatność.
Implementujemy różne sposoby zapobiegania powstawaniu tej luki, jednak zasadnym wydaje się aby to standard Odoo zapewniał właściwy poziom bezpieczeństwa danych.
Luki zabezpieczeń dostępu do danych w Odoo